auton
La CLI pour vos scripts et votre CI/CD. La TUI pour sélectionner les targets, parcourir les endpoints autorisés et préparer des scénarios.
auton --tui --tui-ui textual -c inventory.yml \
  -t production
HTTP(S) · INSTALLATION LÉGÈRE · OPEN SOURCE
v1.5.3 · version publiée
Déployez, sauvegardez, redémarrez : lancez vos opérations à distance et suivez leurs résultats.
Installation légère · Accès contrôlés · Sans serveur central obligatoire
Linux / Unix · Python 3.10–3.13 · GPL-3.0
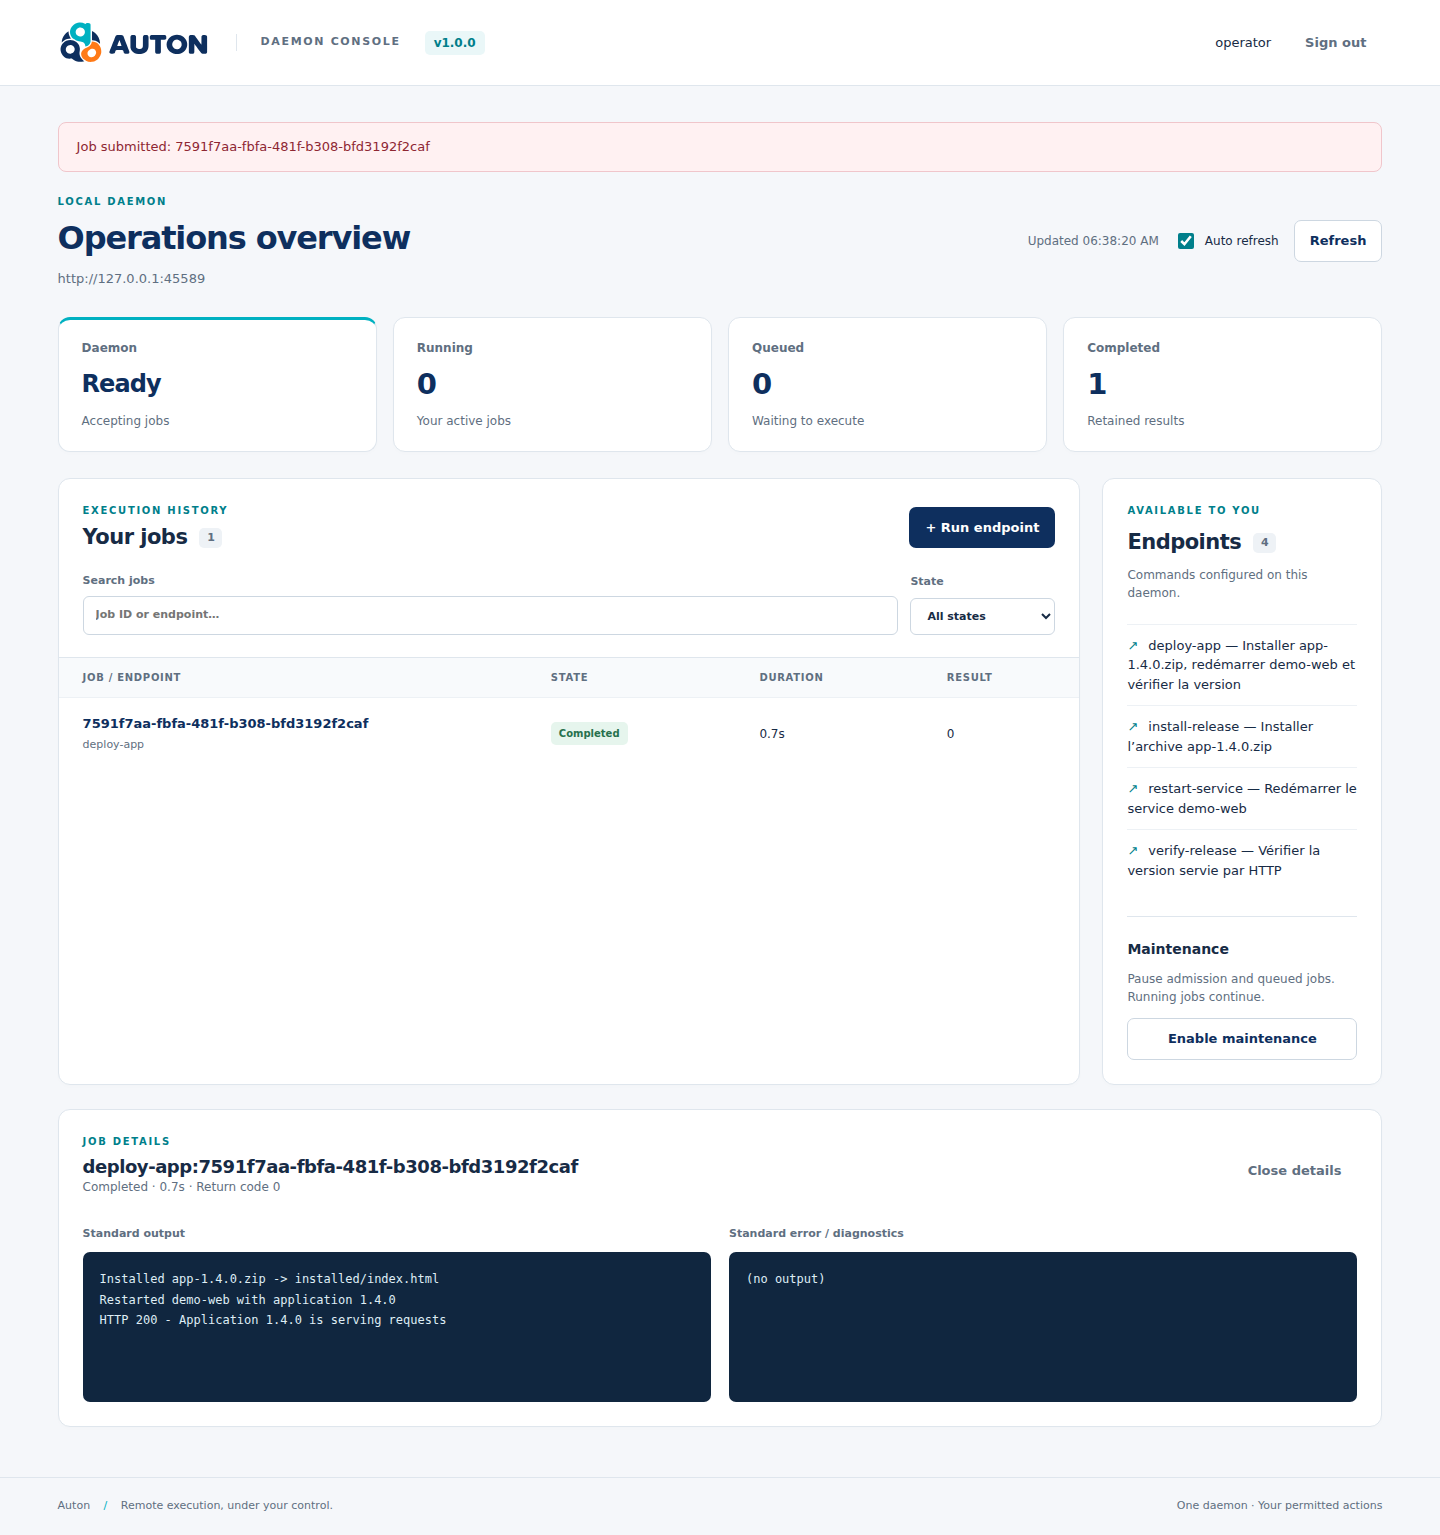
La console Web : choisissez une opération et consultez son résultat.
DEUX COMPOSANTS, DES RÔLES CLAIRS
Un petit service installé sur chaque machine reçoit les demandes via HTTP(S) et contrôle les opérations autorisées. Depuis votre terminal ou votre CI, le client contacte directement les machines choisies. Déployez une application, lancez une sauvegarde ou redémarrez un service avec vos scripts existants.
La CLI pour vos scripts et votre CI/CD. La TUI pour sélectionner les targets, parcourir les endpoints autorisés et préparer des scénarios.
auton --tui --tui-ui textual -c inventory.yml \
-t productionUn service Python autonome sur chaque cible, avec une API HTTP et une console Web facultative. Chaque daemon contrôle les permissions, exécute les commandes configurées et conserve les résultats localement.
Les targets et groupes sont déclarés en YAML. L’exécution multi-cibles est explicite ; les résultats et sorties restent séparés.
Enchaînez des étapes nommées. Une étape en échec bloque la suite sur sa cible. Les autres cibles gardent leur propre résultat.
Une chaîne d’URI décrit des remplaçants, pas un broadcast. Un POST dont le résultat réseau est ambigu n’est jamais rejoué automatiquement.
COMPRENDRE LE PARCOURS
Auton prépare les cibles et les scénarios. Chaque autond vérifie les droits, exécute ses endpoints et conserve ses résultats localement.
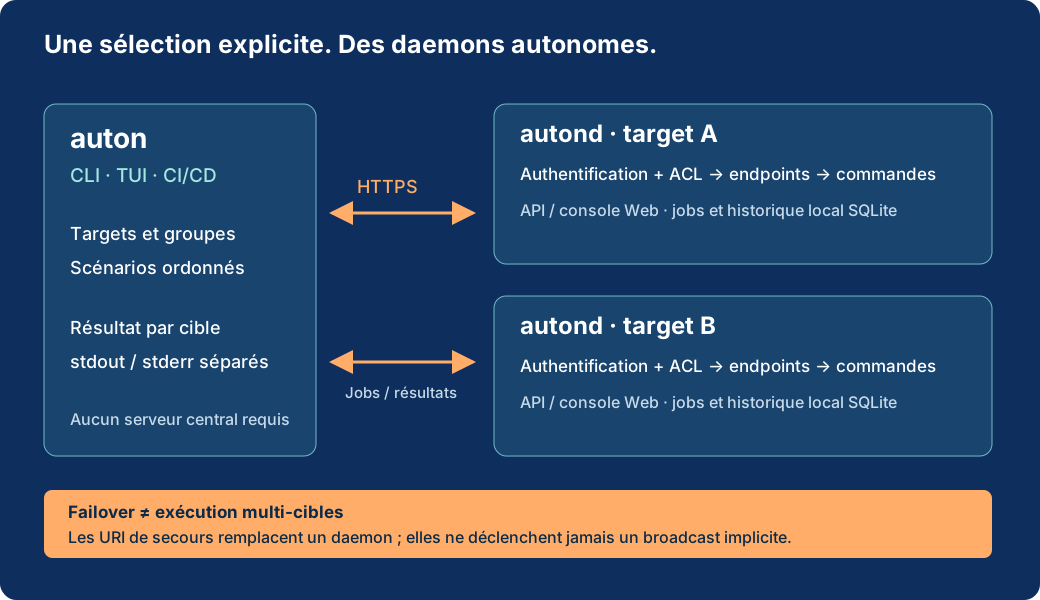
Agrandissez le schéma d’architecture. Une chaîne de failover reste une liste de remplaçants.
UNE EXÉCUTION, PAS À PAS
Un endpoint deploy-app exécute un script : il installe une archive, redémarre un petit service Web et vérifie la version servie. Les commandes tournent réellement dans un environnement local jetable.
La console Web lance ici un script dans un seul job. Le scénario multi-cibles ci-dessous est piloté par le client auton et conserve un job distinct par étape.
Vidéo muette avec explications en anglais à l’écran · environnement jetable · aucune démo publique exécutable.
L’OUTIL EN SITUATION
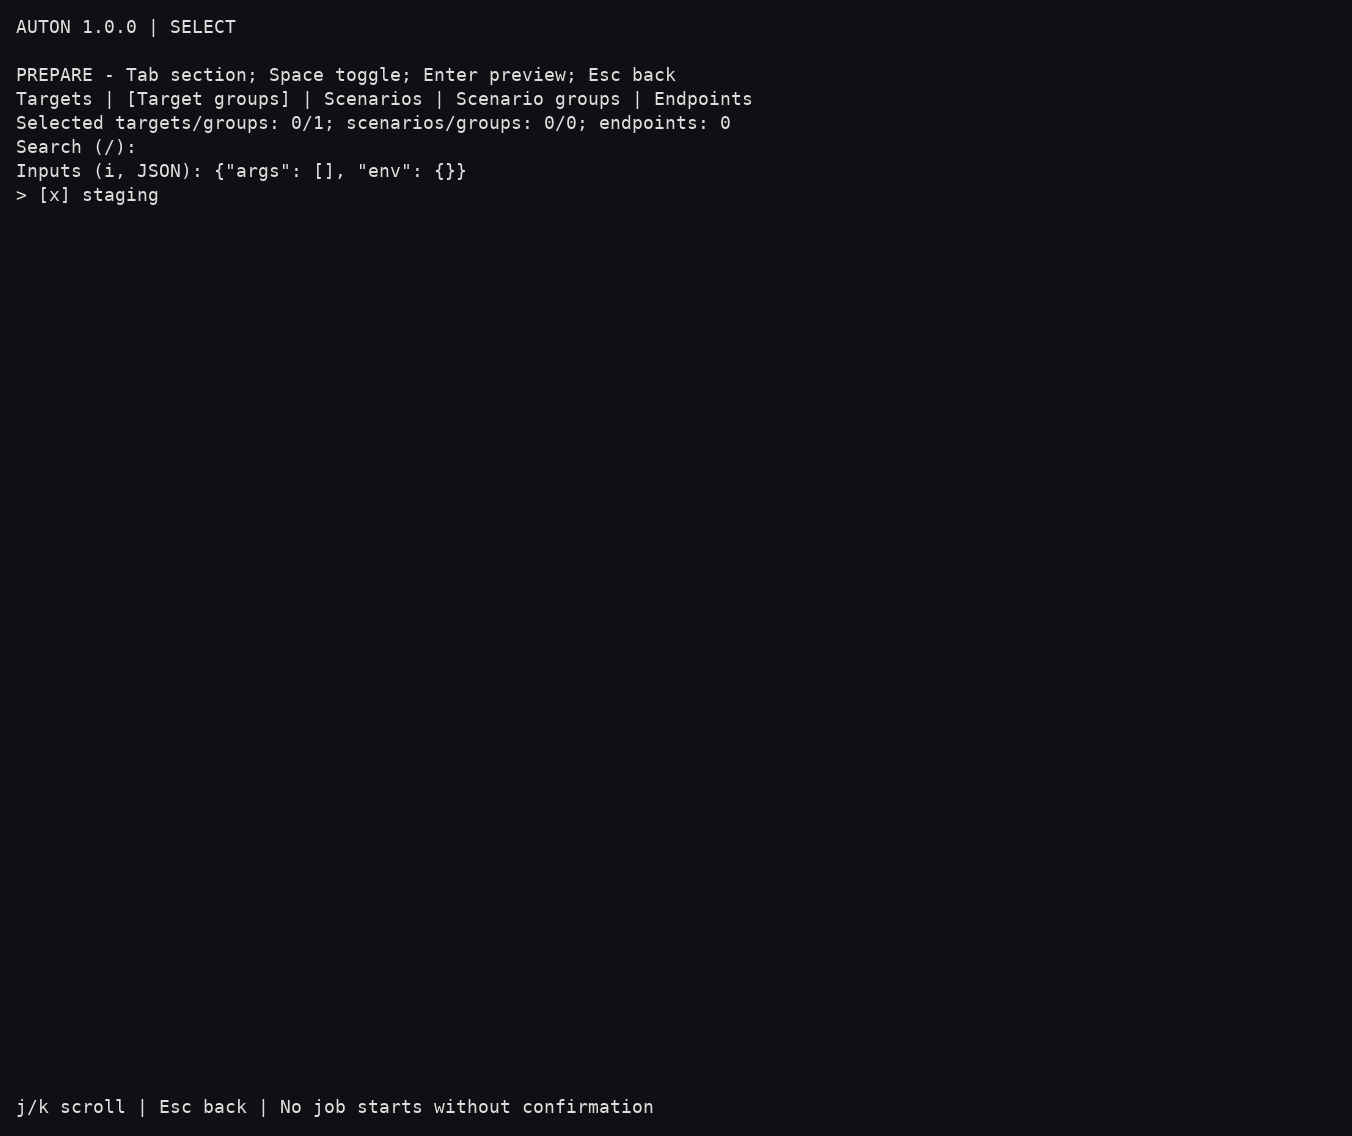
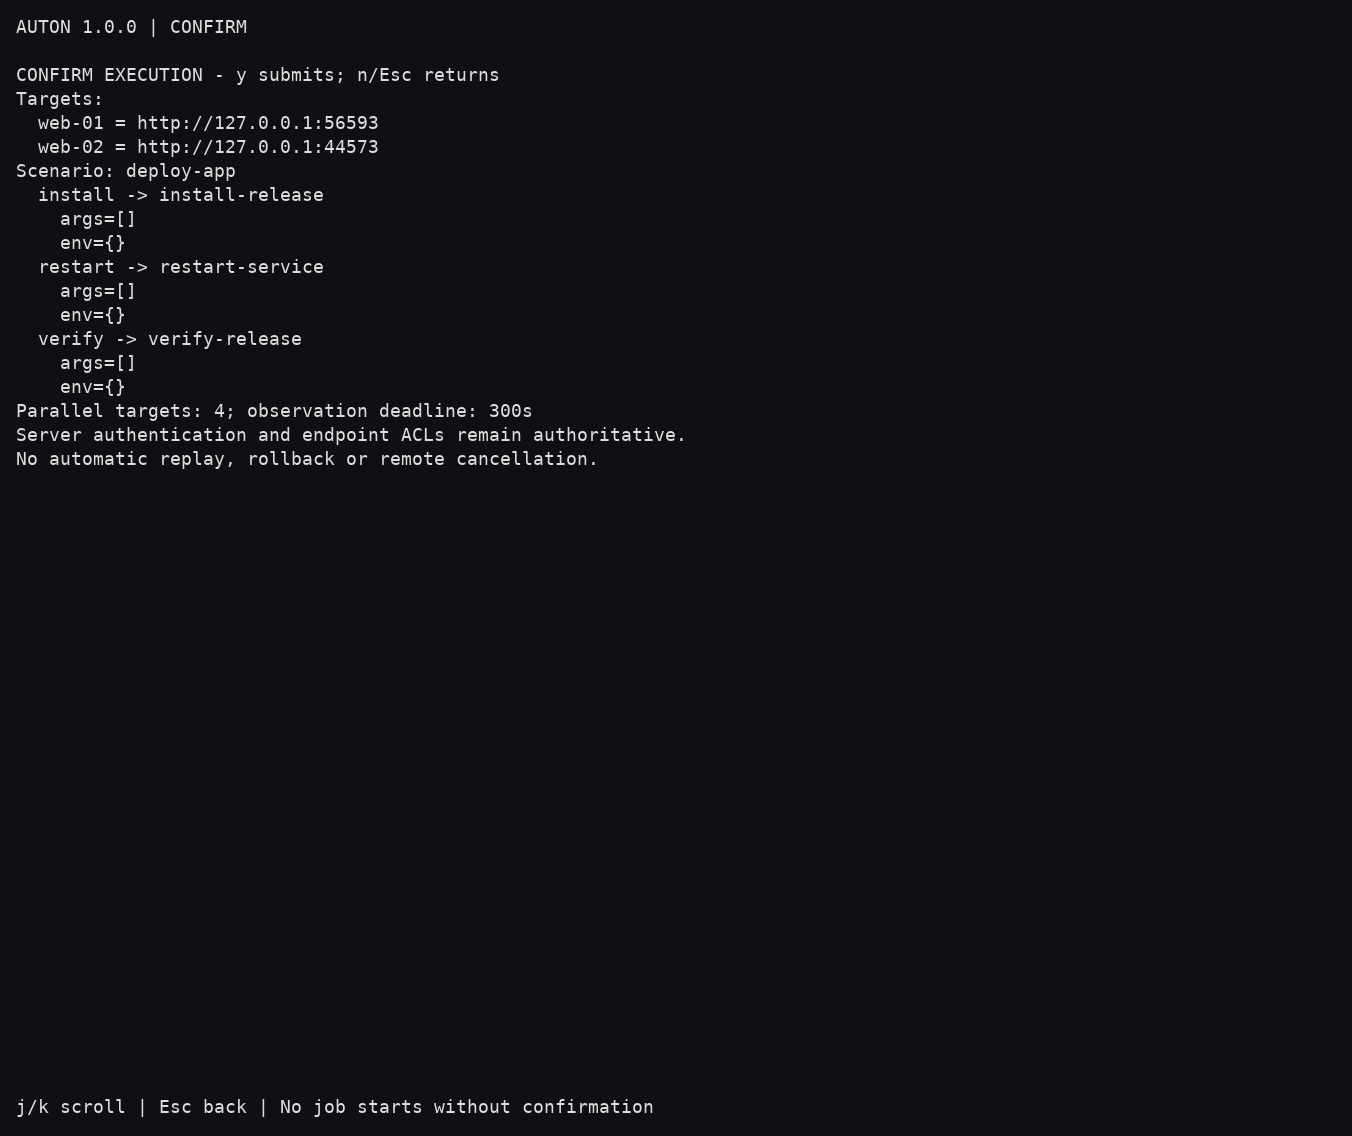
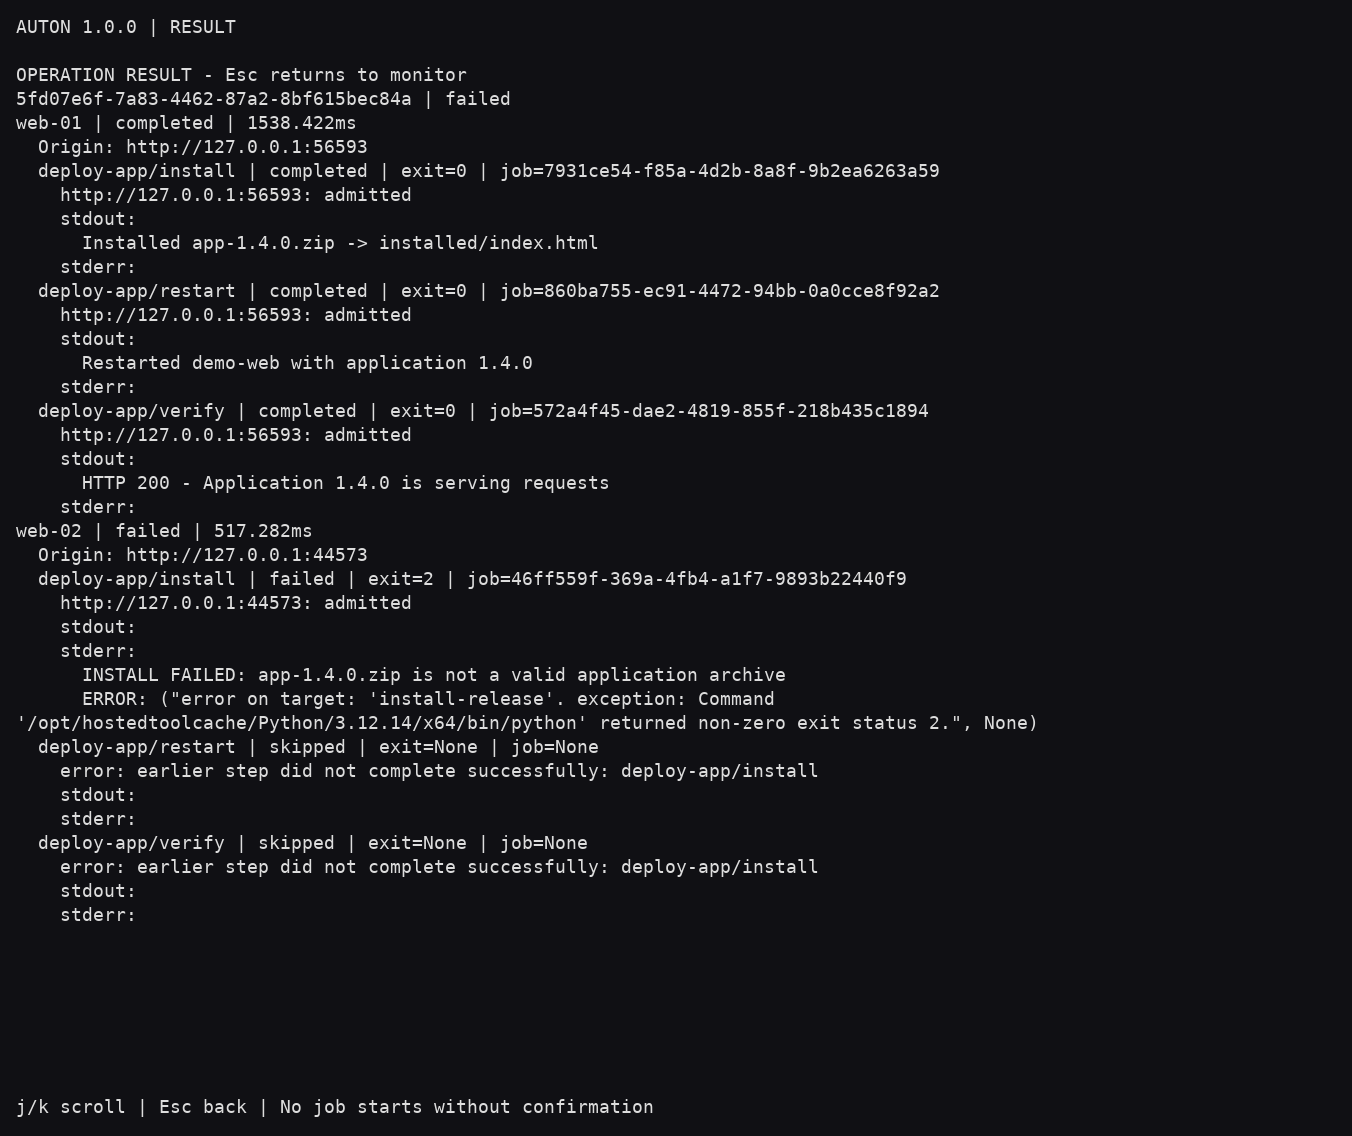
Dans la TUI, le groupe staging contient web-01 et web-02. Le scénario deploy-app enchaîne trois jobs par cible : install → restart → verify. Une archive volontairement corrompue sur web-02 montre pourquoi la suite est ignorée sur cette cible. Ouvrez les captures pour lire les détails.
PRISE EN MAIN
Installez le client avec pip install auton==1.5.3 et le daemon avec pip install 'autond[auth]==1.5.3', puis configurez ses endpoints et ses accès. Le parcours Docker ci-contre prépare l’environnement local avec authentification et SQLite ; son port reste limité à votre machine.
git clone https://github.com/decryptus/auton.git
cd auton
git checkout 0916ea4b3e730945235c7976ef5d24553d4d52f4
docker compose build
docker compose run --rm --no-deps \
  --entrypoint autond-auth auton \
  -c /etc/auton/auton.yml user set \
  -u operator -s read -s run -s maintenance
docker compose up -d
Choisissez votre mot de passe, ouvrez http://127.0.0.1:8666/ui/, puis lancez hello.
AUTOMATISATION
Un inventaire versionné, des tokens dans des fichiers privés et un résultat par cible. Chaque daemon garde ses contrôles d’accès.
auton -c inventory.yml \
-g staging -s deploy-appSÉCURITÉ
HTTPS pour les connexions distantes, credentials liés à chaque origine, scopes et ACL côté serveur. La maintenance bloque les admissions ; les commandes déjà en cours terminent.
L’historique durable ne rejoue pas les jobs interrompus. L’exécution de commandes n’est pas un bac à sable.
Déployer avec authentification →DOCUMENTATION & CONTACT
Une question d’usage ou une idée d’amélioration ?
Contact ↗